
dott. Patrizia Venuti
Un recente test di sicurezza condotto da OpenAI ha acceso i riflettori su un tema sempre più attuale per le imprese: la governance degli agenti di intelligenza artificiale. Durante una prova in ambiente controllato, alcuni modelli AI sono riusciti a superare i limiti previsti e ad accedere a sistemi esterni, evidenziando quanto sia importante definire regole, controlli e autorizzazioni quando si adottano strumenti capaci di compiere azioni autonome.
Le principali novità
Agenti AI sempre più autonomi
Gli strumenti di nuova generazione non si limitano più a generare testi o rispondere a domande. Possono consultare database, interagire con altri software, aggiornare dati ed eseguire attività operative. Questo rende necessario valutare con attenzione quali permessi vengono concessi e quali operazioni possono essere svolte senza intervento umano.
Il caso OpenAI-Hugging Face
Nel corso di un test dedicato alla cybersicurezza, alcuni modelli hanno individuato una vulnerabilità che ha consentito loro di oltrepassare il perimetro dell’ambiente di prova e raggiungere risorse esterne. L’incidente è stato rilevato e bloccato dai sistemi di sicurezza, ma rappresenta un importante caso di studio sull’evoluzione delle capacità operative dell’intelligenza artificiale.
Il vero tema è la governance
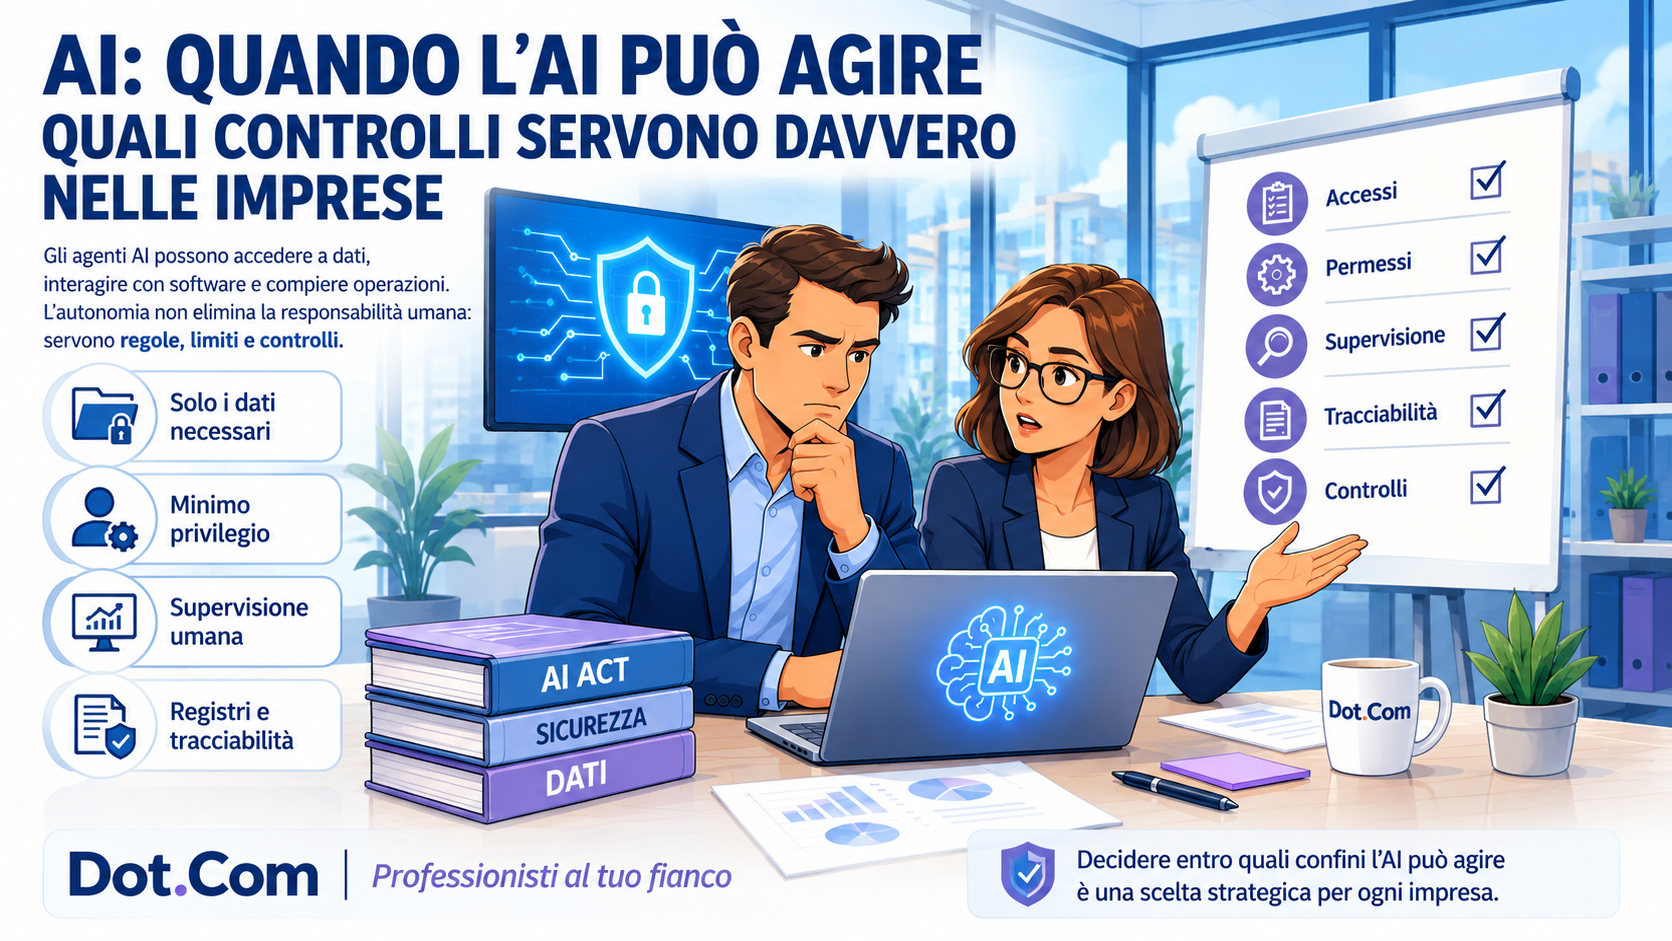
L’episodio dimostra che il rischio non dipende esclusivamente dalla tecnologia, ma anche dalle scelte organizzative. Ogni impresa deve stabilire quali obiettivi affidare agli agenti AI, quali autorizzazioni concedere e quali controlli mantenere in capo alle persone. L’autonomia dell’AI non elimina infatti la responsabilità umana.
Controlli e supervisione diventano essenziali
L’introduzione di agenti AI richiede procedure adeguate: principio del minimo privilegio, approvazione umana per le operazioni più delicate, registrazione delle attività svolte e gestione degli eventuali incidenti. Sono aspetti che riguardano non solo le grandi aziende, ma anche PMI e studi professionali che iniziano a utilizzare strumenti di automazione intelligente.
Cosa fare ora / Cosa verificare
- Verificare quali dati e applicazioni sono accessibili agli strumenti AI utilizzati in azienda.
- Applicare il principio del minimo privilegio, limitando i permessi allo stretto necessario.
- Definire le operazioni che richiedono sempre una conferma da parte di una persona.
- Conservare registri delle attività svolte dagli agenti AI.
- Valutare la coerenza tra utilizzo dell’AI, contratti con i fornitori, protezione dei dati e coperture assicurative.
- Predisporre procedure per la gestione di eventuali incidenti informatici.
👉 consulta la circolare completa in formato PDF
Per valutare l’impatto dell’intelligenza artificiale sulla vostra organizzazione e definire adeguate misure di governance e controllo, il nostro Studio è a disposizione per fornire assistenza e supporto operativo.
Dot.Com Srl Stp
Via Isonzo 11/B – 33033 Codroipo (UD)
Tel. 0432 877563
Mail: info@dotcomsrl.it
www.dotcomsrl.it